
Lu sur le web
22/07/2026 12h32, par clubic.com
Déjà exploitée pour établir des connexions VPN frauduleuses, la faille CVE-2026-0257 sert désormais de point de départ à des attaques du ransomware Qilin.
A lire aussi
Les dernières infos électronique
16/10/2026 13h28 : Keysight lance un générateur de signaux analogiques à deux canaux pour les tests avancés de composants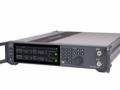


lelectronique.com, tout le nécessaire pour apprendre, comprendre, et dépanner vos montages électroniques pour les débutants et les confirmés.
Suivez-nous
